Conformidade
sem complexidade.
Traduzimos a NIS2 e a ISO 27001 em medidas concretas, ajustadas à estrutura e aos recursos de cada organização.
Não começámos
do zero.
A N4A foi fundada em setembro de 2025, quando o Decreto-Lei 125/2025 transpôs a NIS2. Não partiu, contudo, do zero: nasceu num grupo que atua em segurança da informação desde 2006.
Herdámos processos, certificações e equipas. A novidade é o foco.
 Lead Auditors certificados, norma a normaQuem conduz cada auditoria está certificado na norma em causa.
Do diagnóstico à certificação.
Nasce a Chief Security Officers
O grupo inicia a atividade em cibersegurança muito antes de a NIS2 ser sequer proposta. Duas décadas com organizações públicas e privadas, em setores regulados, e parcerias tecnológicas com a Check Point, Fortinet e F5.
Nasce a NIS FOR ALL (N4A)
O Decreto-Lei n.º 125/2025 transpõe a NIS2 e cria obrigações concretas para centenas de organizações portuguesas. A N4A nasce para dar resposta a estas obrigações, no seio de um grupo com vinte anos de atividade em segurança.
 NIS2
 ISO 27001
 DORA
Plataforma NIS2 Compliance
A equipa técnica desenvolve a plataforma: onze módulos concebidos para o regime português, para que a conformidade deixe de depender de folhas de cálculo e passe a ser gerida num sistema.
Saber maisNovos serviços: ISO/IEC 42001 e AI Act
A inteligência artificial entrou nas organizações antes de entrar nas políticas de segurança. A N4A alarga a oferta ao enquadramento em IA, com a norma de gestão ISO/IEC 42001 e o Regulamento (UE) 2024/1689 (AI Act).
Lançamento da V.2 da Plataforma NIS2 Compliance
Segunda geração da plataforma, já com o Regulamento n.º 756/2026 e os níveis do QNRCS incorporados. Construída segundo as próprias medidas do artigo 21.º da NIS2, e enquadrada no AI Act nas funcionalidades que usam inteligência artificial: aplicamos-lhe o que exigimos aos clientes. Período de realização: junho a agosto de 2026.
Saber maisAlargamento dos serviços e da abrangência
Aos serviços prestados desde a fundação, NIS2, ISO 27001 e DORA, a N4A acrescenta a carta completa: o AI Act, a auditoria interna e a consultoria para certificação em ISO 42001, 9001, 14001, 45001, 22000, 20000-1, 22301 e 21001, a gestão do risco segundo a ISO 31000, o vCISO em regime parcial e a formação. A conformidade legal e a certificação de normas passam a ser acompanhadas pela mesma equipa, em mais setores, com o mesmo critério de auditoria.
Quem faz o trabalho está
certificado para o fazer.
As auditorias da N4A são conduzidas por Lead Auditors certificados nas normas que a sua organização terá de cumprir, e não por generalistas com formação complementar em cibersegurança.
Diretiva (UE) 2022/2555, transposta pelo Decreto-Lei 125/2025. É a razão de ser da N4A e o centro da sua atividade: enquadramento, análise de lacunas face ao artigo 21.º e o percurso até à conformidade demonstrável.
Segurança da informação. A norma que sustenta o artigo 21.º da NIS2 e que o grupo cumpre.
Gestão do risco. Como avaliar, priorizar e fundamentar o risco perante o regulador: a base de todas as restantes exigências da NIS2.
Quem forma auditores forma as suas equipas.
Alguns dos nossos auditores ministram formação certificada a outros auditores, em entidades certificadoras internacionais. São as mesmas pessoas que preparam as equipas dos clientes.
Grupo em atividade desde 2006 · equipas técnica, comercial e administrativa em Portugal
A NIS2 é lei em Portugal,
com prazos definidos.
O decreto-lei que transpôs a diretiva para a ordem jurídica portuguesa. Está em vigor.
As entidades abrangidas têm de se registar junto do Centro Nacional de Cibersegurança.
Coima máxima para entidades essenciais, prevalecendo o valor mais elevado, com responsabilização da gestão.
A NIS2 abrange dezasseis setores, de bancos a fábricas, de hospitais a produtores alimentares.
Notícias do setor
Ver todas NIS210 set 2026A partir de 11 de setembro de 2026, os fabricantes de produtos com elementos digitais passam a ter apenas 24 horas para dar o primeiro alerta sobre vulnerabilidades ativamente exploradas e incidentes graves de segurança. A obrigação decorre do Regulamento (UE) 2024/2847, conhecido como Regulamento da Ciber-Resiliência ou Cyber Resilience Act (CRA), e é a primeira parte do diploma a produzir efeitos, mais de um ano antes da sua aplicação plena.Ler a notícia
 NIS228 jul 2026O Regulamento n.º 756/2026 fixou os prazos práticos de aplicação do Regime Jurídico da Cibersegurança (RJC) em Portugal. As entidades abrangidas têm de submeter a Lista de Ativos até 31 de janeiro de 2027, ou nos seis meses seguintes à sua qualificação, consoante o que ocorrer primeiro.Ler a notícia
 NIS223 jul 2026A Comissão Europeia decidiu remeter a Irlanda, a Espanha, a França e os Países Baixos para o Tribunal de Justiça da União Europeia por não terem transposto a Diretiva NIS2 para o direito nacional. Bruxelas pede a aplicação de sanções financeiras, uma vez que o prazo de transposição expirou a 17 de outubro de 2024. Portugal não consta da lista, por ter concluído entretanto a sua transposição.Ler a notícia
No nosso LinkedIn
Seguir NIS2Abril 2026NIS2: o que muda para as empresas portuguesas em 2026As principais obrigações do regime português da NIS2, o Decreto-Lei n.º 125/2025, e a forma como as médias empresas se devem preparar.1.4K visualizações
 DORAJan 2026DORA: resiliência operacional digital no setor financeiroO que o Regulamento DORA exige às entidades financeiras e aos seus prestadores de serviços de TIC.9.8K visualizações
 ISO 27001Jan 2026ISO 27001: da análise de lacunas à certificaçãoA metodologia da N4A para implementar um sistema de gestão da segurança da informação e preparar a certificação ISO 27001.15.2K visualizações
Uma conversa sobre a conformidade da sua organização.
Fale com os nossos especialistas e saiba como podemos acompanhar a sua organização no cumprimento das suas obrigações.
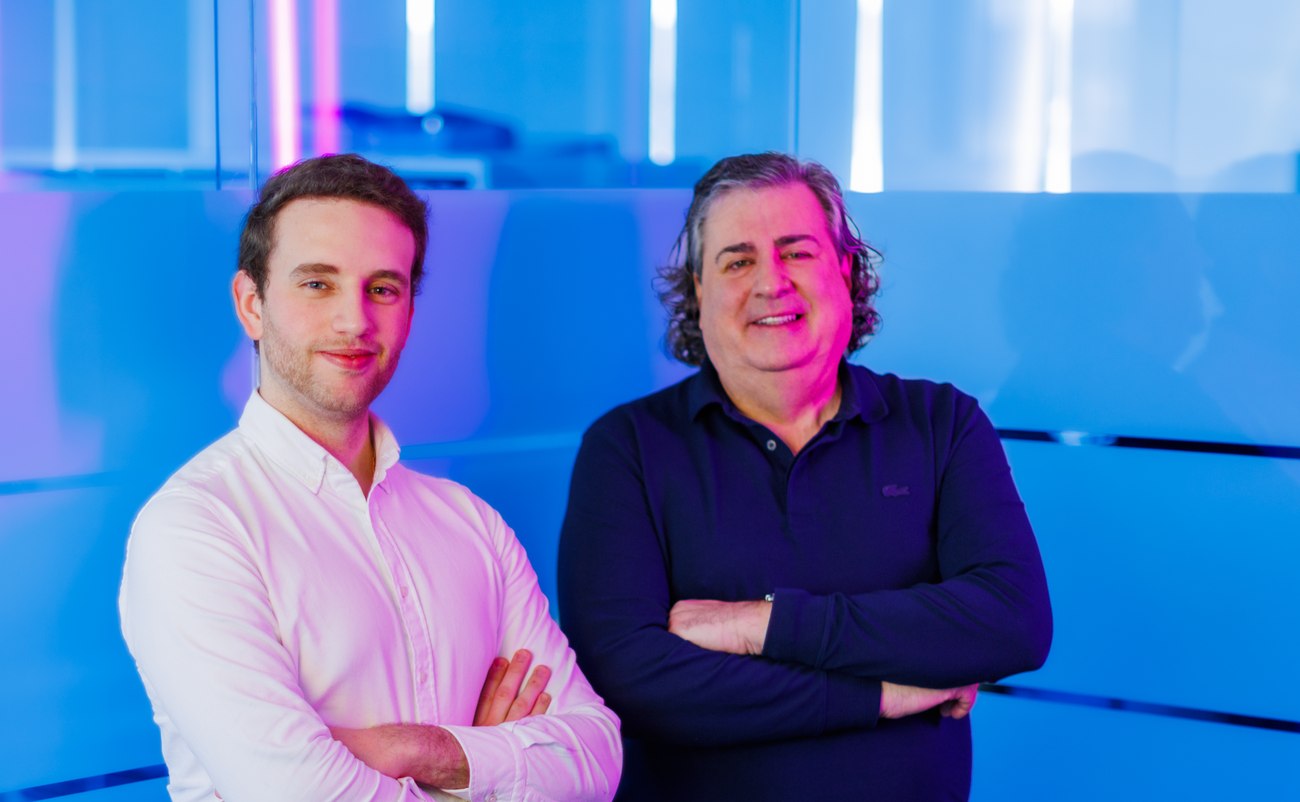
Uma hora, três respostas.
Se está abrangido
E se é entidade essencial ou importante.
O que está por cumprir
Face às dez medidas do artigo 21.º.
De quanto tempo dispõe
Os prazos que se aplicam ao seu caso.
Jorge Miranda
Lead Auditor certificado ISO 27001 e ISO 31000 · Lidera a equipa técnica da N4A
Equipa técnica
Consultores e auditores especializados. Construíram a Plataforma NIS2 Compliance.
Tiago Cerqueira
Account Manager · Responsável comercial do seu projeto
Equipa comercial
Account managers e gestão de clientes.