O risco decide-se,
não se adivinha.
A ISO 31000 são as diretrizes internacionais da gestão do risco: princípios, um quadro de gestão e um processo para identificar, analisar, avaliar e tratar o risco. Não se certifica. É o método por trás da análise de risco que a NIS2, a ISO 27001 e o DORA exigem.
Consultoria e auditoria interna
de gestão do risco
por auditor certificado em ISO 31000.
O QUE É A ISO 31000
Gestão do risco. Linhas de orientação.
A ISO 31000 descreve como uma organização integra a gestão do risco na tomada de decisão: princípios (integrada, estruturada, à medida, inclusiva, dinâmica, baseada na melhor informação), um quadro que a liderança assume e um processo com passos definidos, do contexto e dos critérios de risco à identificação, análise, avaliação, tratamento, monitorização e reporte.
É uma norma de diretrizes, não de requisitos, e por isso não existe certificação ISO 31000 para organizações. O que existe é aplicá-la bem, e poder demonstrá-lo: à administração, que tem de justificar decisões, ao auditor da ISO 27001, que vai pedir a avaliação de risco, e à autoridade da NIS2, que exige uma abordagem a todos os perigos. É esse o serviço da N4A: consultoria e auditoria interna de gestão do risco, conduzidas por um auditor certificado em ISO 31000.
- Natureza
- Norma de diretrizes. Não certificável.
- Estrutura
- Princípios, quadro de gestão e processo de gestão do risco.
- Certificação
- Não aplicável. Demonstra-se pela aplicação e pela auditoria interna.
- O que a N4A faz
- Consultoria e auditoria interna de gestão do risco pela ISO 31000.
PARA QUEM FAZ SENTIDO
Quem procura a ISO 31000.
Administrações que têm de justificar decisões
Aceitar, transferir, reduzir ou evitar um risco é uma decisão de gestão. A norma dá o método para a tomar e para a defender perante o regulador ou os acionistas.
Quem prepara a ISO 27001
A avaliação de risco é o coração do SGSI. Feita segundo a ISO 31000, resiste à auditoria de certificação e serve o negócio, não só o certificado.
Entidades abrangidas pela NIS2 e pelo DORA
As duas exigem gestão de risco documentada e proporcional. A norma é a referência que os supervisores conhecem.
Quem tem vários sistemas de gestão
Qualidade, ambiente, segurança, continuidade: todos pedem avaliação de risco. Um único método evita quatro registos de risco incompatíveis.
O QUE A NORMA ORIENTA
O que uma boa gestão do risco tem.
Princípios
A gestão do risco integrada na atividade, estruturada, à medida da organização, inclusiva, dinâmica e assente na melhor informação disponível.
Quadro de gestão do risco
Liderança e compromisso, integração nos processos, conceção, implementação, avaliação e melhoria do próprio quadro.
Âmbito, contexto e critérios
O que se avalia, em que contexto interno e externo, e com que critérios se decide o que é aceitável.
Identificação, análise e avaliação
Que riscos existem, com que probabilidade e consequência, e como se comparam com os critérios definidos para decidir o tratamento.
Tratamento do risco
Evitar, reduzir, partilhar ou aceitar, com planos de tratamento, responsáveis e prazos. A decisão fica registada e justificada.
Monitorização, registo e reporte
Os riscos revistos ao ritmo da atividade, os registos mantidos e a informação a chegar a quem decide.
O CAMINHO
Como trabalhamos o risco consigo.
Diagnóstico da gestão do risco
Como a organização identifica e decide hoje sobre o risco, com que registos e com que critérios. Onde está face às diretrizes.
Quadro e critérios de risco
Política, responsabilidades, apetite ao risco e critérios de avaliação definidos com a gestão de topo, à medida da organização.
Processo aplicado
Identificação, análise, avaliação e tratamento dos riscos reais, com o registo de risco que a ISO 27001, a NIS2 ou o DORA vão pedir.
Auditoria interna de gestão do risco
Conduzida por um auditor certificado em ISO 31000: o processo é seguido, as decisões estão justificadas, os registos aguentam uma auditoria externa.
A auditoria interna aplica os critérios da auditoria externa: é conduzida por auditores certificados nas normas em causa.
ISO 31000 + ISO 27001 + NIS2
A avaliação de risco que a 27001 e a NIS2 exigem.
A ISO 27001 pede uma avaliação de risco da segurança da informação e o tratamento dos riscos identificados. A NIS2 exige medidas proporcionais ao risco e uma abordagem a todos os perigos. Nenhuma diz como se avalia o risco. A ISO 31000 diz, e é a referência que os auditores e as autoridades esperam encontrar por trás do registo de risco.
Ver a certificação ISO 27001
PERGUNTAS FREQUENTES
As perguntas que mais nos fazem.
São as diretrizes internacionais da gestão do risco: princípios, um quadro de gestão e um processo para identificar, analisar, avaliar, tratar, monitorizar e reportar o risco, integrado na tomada de decisão da organização.
Não. É uma norma de diretrizes, não de requisitos, e por isso não existe certificação ISO 31000 para organizações. O que existe é aplicá-la e demonstrá-lo. O serviço da N4A é consultoria e auditoria interna de gestão do risco, conduzidas por um auditor certificado em ISO 31000.
Serve para as decisões de risco serem tomadas com método e ficarem justificadas. E serve às normas e leis que exigem avaliação de risco sem dizer como: a ISO 27001, a NIS2, o DORA, a ISO 22301. A avaliação de risco feita segundo a ISO 31000 é a que resiste ao auditor e ao supervisor.
A ISO 27001 exige uma avaliação e um tratamento do risco da segurança da informação e remete para a ISO 31000 como referência de método. A avaliação de risco é a peça do SGSI que o auditor de certificação mais examina.
Sim. O artigo 21.º exige medidas técnicas, operacionais e organizativas adequadas e proporcionais ao risco, com uma abordagem a todos os perigos, e políticas de análise de risco. A ISO 31000 é o método para essa análise ser consistente e demonstrável perante a autoridade.
O risco avalia-se com método, não se adivinha.
Fale connosco e saiba como está hoje a gestão do risco na sua organização.
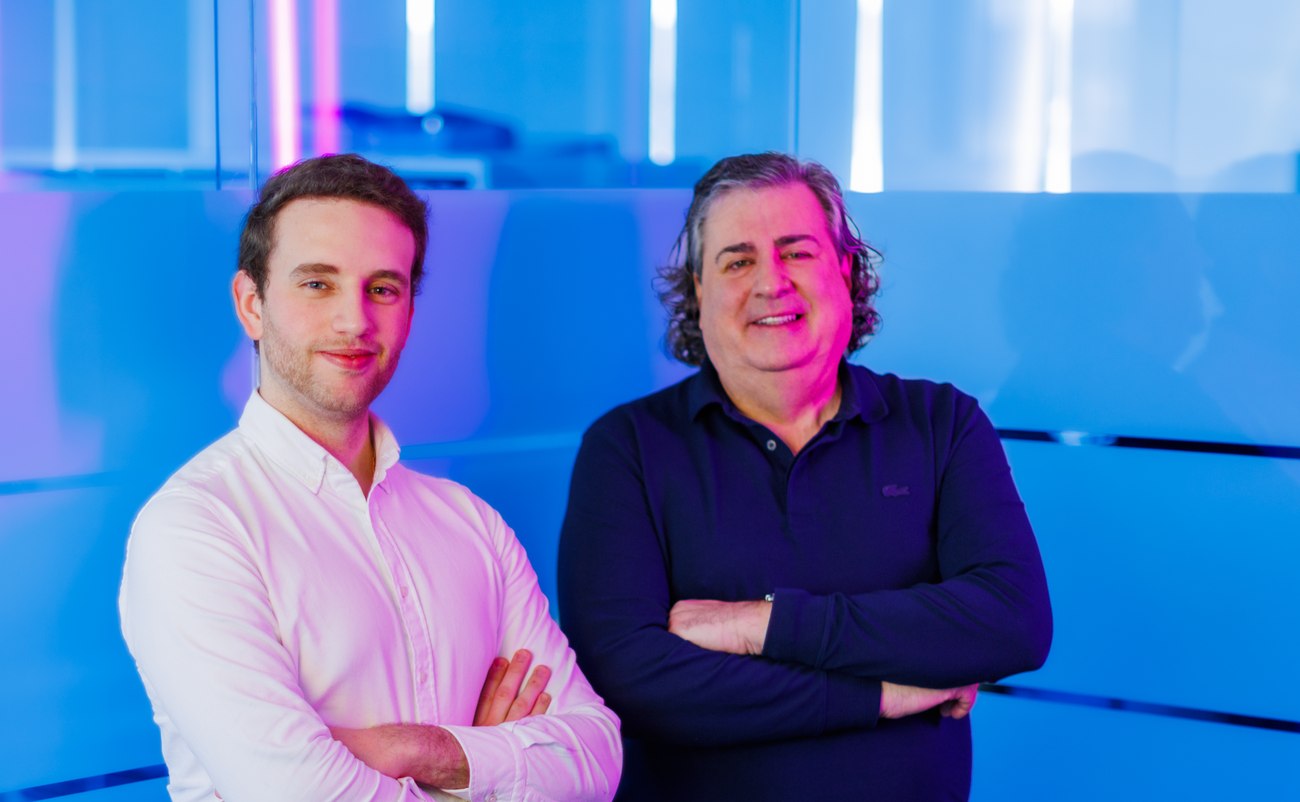
Uma hora, três respostas.
Se está abrangido
E se é entidade essencial ou importante.
O que lhe falta
Face às dez medidas do artigo 21.º.
Quanto tempo tem
Os prazos que se aplicam ao seu caso.
Jorge Miranda
Lead Auditor certificado ISO 27001 e ISO 31000 · Lidera a equipa técnica da N4A
Equipa técnica
Consultores e auditores especializados. Construíram a Plataforma NIS2 Compliance.
Tiago Cerqueira
Account Manager · Responsável comercial do seu projeto
Equipa comercial
Account managers e gestão de clientes.