A sua empresa está abrangida pela NIS2?
Pergunta 1 de 2
Em que tipo de setor atua a sua organização?
PERGUNTAS FREQUENTES
As perguntas que mais nos fazem.
É a plataforma do CNCS onde as entidades abrangidas se registam. O prazo é de 60 dias úteis desde 23 de junho de 2026, o que aponta para 15 de setembro de 2026. O guia prático do registo está disponível na página Registo MyCiber.
Até 10 milhões de euros ou 2% da faturação anual mundial da empresa para entidades essenciais, e até 7 milhões ou 1,4% para entidades importantes, aplicando-se sempre o valor mais alto. Os detalhes estão na nossa página Coimas NIS2.
Sim. O regime responsabiliza diretamente os órgãos de gestão pela aprovação e supervisão das medidas de cibersegurança. A delegação nas equipas de TI não afasta essa responsabilidade, que cabe à administração.
O Decreto-Lei n.º 125/2025 transpõe a diretiva europeia NIS2 para Portugal e cria o regime jurídico da cibersegurança, com supervisão do CNCS, o Centro Nacional de Cibersegurança. Define as obrigações das entidades abrangidas, do registo às medidas de gestão de risco.
As entidades essenciais e importantes dos setores dos anexos do DL 125/2025: energia, transportes, saúde, banca, infraestruturas digitais, administração pública, água, alimentação, química e indústria, entre outros. Em caso de dúvida, responda ao diagnóstico rápido nesta página ou fale connosco.
QUEM O ACOMPANHA
Experiência sénior desde a primeira reunião.
A N4A (NIS for ALL) faz parte de um Grupo com mais de 20 anos de cibersegurança em Portugal. Essa experiência é aplicada num modelo direto, sem intermediação desnecessária. Quem acompanha a sua empresa é quem executa o trabalho: auditores e consultores seniores, com um Lead Auditor certificado em cada norma que auditamos, incluindo a ISO 27001 (a principal norma internacional para a gestão da segurança da informação), e experiência efetiva de auditoria e implementação.
Lead Auditors certificados
Um Lead Auditor em cada norma que auditamos, incluindo a ISO 27001, que cobre grande parte das medidas da NIS2. A preparação é conduzida por quem lidera auditorias e conhece os critérios de um auditor.
+20 anos do Grupo
Duas décadas de cibersegurança em Portugal por trás de cada projeto.
Alinhados com o CNCS e o QNRCS
Conhecimento do enquadramento do regulador português, do MyCiber aos níveis de maturidade.
Auditores e consultores seniores
Do diagnóstico à auditoria, experiência efetiva em cada reunião.
Equipa comercial de perfil técnico
O seu interlocutor tem formação em cibersegurança e presta aconselhamento técnico desde o primeiro contacto.
Uma conversa sobre a conformidade da sua organização.
Fale com os nossos especialistas e saiba como podemos acompanhar a sua organização no cumprimento das suas obrigações.
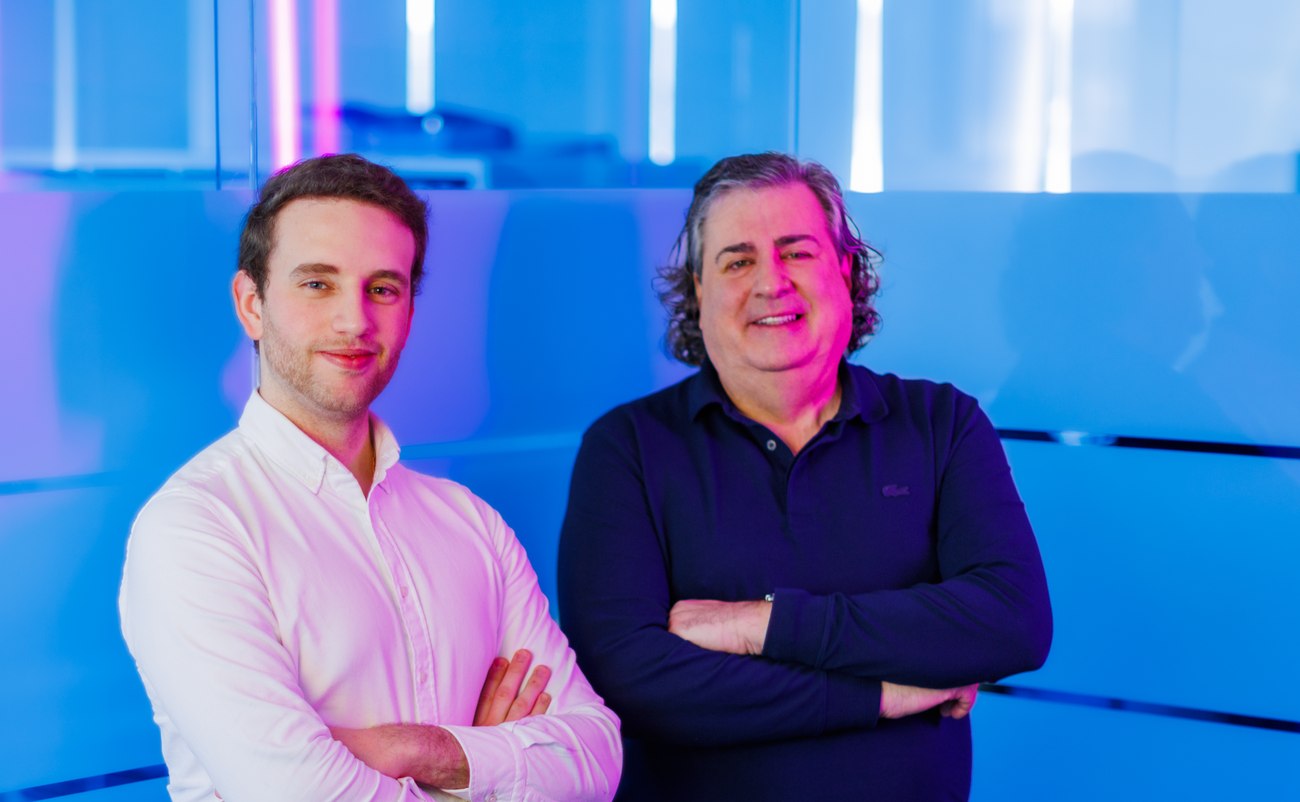
Uma hora, três respostas.
Se está abrangido
E se é entidade essencial ou importante.
O que está por cumprir
Face às dez medidas do artigo 21.º.
De quanto tempo dispõe
Os prazos que se aplicam ao seu caso.
Jorge Miranda
Lead Auditor certificado ISO 27001 e ISO 31000 · Lidera a equipa técnica da N4A
Equipa técnica
Consultores e auditores especializados. Construíram a Plataforma NIS2 Compliance.
Tiago Cerqueira
Account Manager · Responsável comercial do seu projeto
Equipa comercial
Account managers e gestão de clientes.