Serviços de TI que se
prometem e se cumprem.
A ISO/IEC 20000-1 é a norma dos sistemas de gestão de serviços de TI: catálogo, níveis de serviço, incidentes, alterações, continuidade e fornecedores. É o certificado que prova a um cliente que o serviço é gerido, e não apenas prestado.
Auditoria interna e consultoria
até à certificação
por um organismo acreditado.
O QUE É A ISO/IEC 20000-1
Tecnologias da informação. Gestão de serviços. Parte 1: Requisitos do sistema de gestão de serviços.
A ISO/IEC 20000-1 exige que quem presta serviços de TI, a clientes externos ou à própria organização, os tenha definidos num catálogo, com níveis de serviço acordados e medidos, e com processos para incidentes, pedidos, problemas, alterações, configuração, capacidade, disponibilidade e continuidade. Os fornecedores que participam no serviço são geridos como parte dele.
Para um prestador de serviços geridos ou uma empresa de software com suporte, o certificado responde à pergunta que todo o cliente faz antes de assinar: o que acontece quando corre mal, e em quanto tempo. Para os clientes abrangidos pela NIS2 ou pelo DORA, que têm de gerir a segurança da sua cadeia de fornecimento, é a evidência que pedem aos fornecedores de TI.
- Natureza
- Norma de requisitos. Certificável.
- Estrutura
- Estrutura harmonizada das normas ISO de gestão, comum à 9001 e à 27001.
- Certificação
- Por organismo de certificação acreditado, em Portugal pelo IPAC. Ciclo de três anos com auditorias anuais.
- O que a N4A faz
- Auditoria interna e consultoria para certificação ISO/IEC 20000-1.
PARA QUEM FAZ SENTIDO
Quem procura a ISO/IEC 20000-1.
Prestadores de serviços geridos e MSP
Quem vive de contratos com níveis de serviço. O certificado prova que o serviço é gerido por processos, não por pessoas.
Fornecedores de software, cloud e suporte
Clientes empresariais pedem garantias de incidentes, alterações e continuidade. A norma dá-as de forma auditável.
Departamentos de TI internos
Quando a TI é fornecedor das outras áreas, o sistema define o que se entrega e mede o que se cumpre.
Fornecedores de entidades NIS2 e DORA
Os clientes regulados têm de avaliar os fornecedores de TI. A 20000-1 junto com a 27001 é a resposta mais completa.
O QUE A NORMA EXIGE
O que o auditor vai procurar.
Catálogo e níveis de serviço
Que serviços se prestam, a quem, com que níveis acordados, e como se medem e reportam.
Incidentes e pedidos de serviço
Registo, classificação, prioridades, escalada e resolução em prazos acordados, com comunicação ao cliente.
Problemas e causas
Incidentes repetidos analisados até à causa, com erros conhecidos documentados e soluções definitivas.
Alterações, entregas e configuração
Alterações avaliadas e aprovadas antes de entrar em produção, com registo do que existe e de como se liga.
Capacidade, disponibilidade e continuidade
O serviço dimensionado para a procura, com objetivos de disponibilidade e planos para continuar quando algo falha.
Fornecedores e relação com o cliente
Quem contribui para o serviço gerido por contrato e desempenho. Reclamações e satisfação do cliente medidas e tratadas.
O CAMINHO
Como o levamos à certificação.
Análise de lacunas
Onde está hoje face à norma, ponto por ponto. Sai com um mapa do que falta, do que já serve e do esforço real.
Implementação do sistema
Processos, documentação e indicadores ajustados à sua realidade. O sistema tem de servir a operação, não o contrário.
Auditoria interna
Conduzida por auditores certificados na norma, com os critérios que o auditor externo vai aplicar. Sem surpresas na auditoria de certificação.
Acompanhamento na certificação
Ao seu lado na auditoria do organismo de certificação e nas auditorias de acompanhamento anuais. A certificação mantém-se viva.
A auditoria interna aplica os critérios da auditoria externa: é conduzida por auditores certificados nas normas em causa. A N4A não emite certificados; prepara a organização para o organismo de certificação.
ISO/IEC 20000-1 + ISO/IEC 27001
Serviço gerido e informação protegida, no mesmo sistema.
As duas normas foram feitas para se integrarem: a mesma estrutura, processos partilhados de incidentes, alterações e fornecedores, e uma única auditoria interna. Para um fornecedor de TI, ter as duas é responder de uma vez às perguntas de serviço e de segurança que os clientes regulados fazem.
Ver a certificação ISO 27001
PERGUNTAS FREQUENTES
As perguntas que mais nos fazem.
É a norma internacional dos sistemas de gestão de serviços de TI. Exige um catálogo de serviços, níveis de serviço acordados e medidos, e processos para incidentes, problemas, alterações, configuração, capacidade, disponibilidade, continuidade e fornecedores.
O ITIL é um conjunto de boas práticas de gestão de serviços; a ISO/IEC 20000-1 é a norma de requisitos, auditável e certificável. Quem trabalha segundo o ITIL tem as práticas; a norma pede a evidência de que funcionam e dá o certificado.
Sim. As entidades abrangidas pela NIS2 têm de gerir a segurança da cadeia de fornecimento, e os fornecedores de serviços de TI são o primeiro elo que avaliam. A ISO/IEC 20000-1, sobretudo com a ISO 27001, é a evidência mais direta de que o serviço é gerido e seguro.
Sim. A norma aplica-se a quem presta serviços de TI, a clientes externos ou à própria organização. Um departamento interno certifica o serviço que presta às outras áreas, com os mesmos níveis de serviço e processos.
Um organismo de certificação acreditado, depois de uma auditoria externa. A N4A prepara a organização, conduz a auditoria interna e acompanha a auditoria de certificação; não emite certificados.
A certificação ISO/IEC 20000-1 não precisa de ser complicada.
Fale connosco e saiba em que ponto está e quanto falta para a certificação.
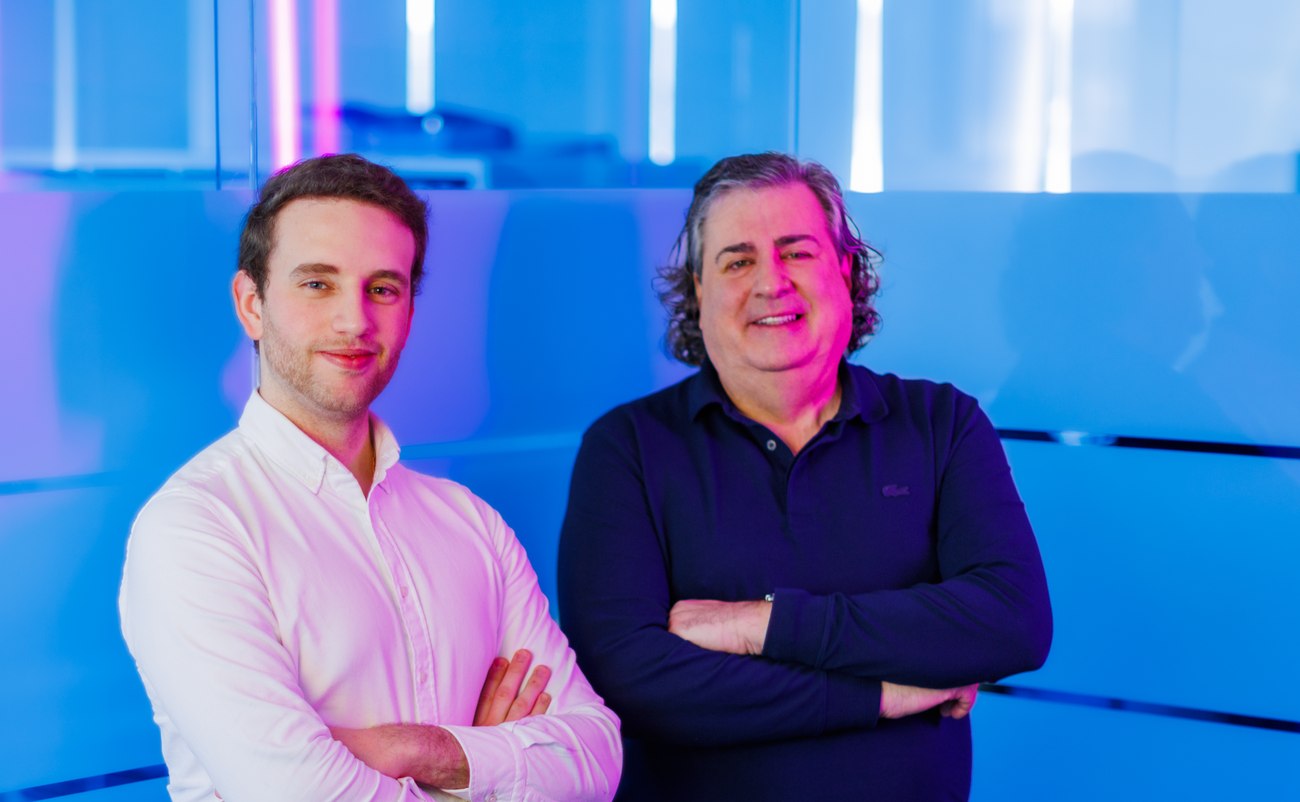
Uma hora, três respostas.
Se está abrangido
E se é entidade essencial ou importante.
O que lhe falta
Face às dez medidas do artigo 21.º.
Quanto tempo tem
Os prazos que se aplicam ao seu caso.
Jorge Miranda
Lead Auditor certificado ISO 27001 e ISO 31000 · Lidera a equipa técnica da N4A
Equipa técnica
Consultores e auditores especializados. Construíram a Plataforma NIS2 Compliance.
Tiago Cerqueira
Account Manager · Responsável comercial do seu projeto
Equipa comercial
Account managers e gestão de clientes.